#WebCryptoAPI实战:用浏览器原生SubtleCrypto做加密、哈希与密钥管理(AES-GCM与RSA)我第一次在前端做加密,是给一个内部后台加"记住我"。当时我干了现在回头看想扇自己的三件事:把密钥明文写进…
Web Crypto API 实战:用浏览器原生 SubtleCrypto 做加密、哈希与密钥管理(AES-GCM 与 RSA)
Web Crypto API 实战:用浏览器原生 SubtleCrypto 做加密、哈希与密钥管理(AES-GCM 与 RSA)
我第一次在前端做加密,是给一个内部后台加"记住我"。当时我干了现在回头看想扇自己的三件事:把密钥明文写进配置文件;用Math.random() 生成所谓的初始化向量;把加密后的 token 一股脑塞进 localStorage,还得意地跟同事说"这下就算库被拖走也看不懂了"。
后来做安全评审,review 我代码的哥们只问了一句:"你把密钥和密文放在一起,跟把门锁上、再把钥匙挂在门把手上有什么区别?"我当场语塞。那天我才认真去翻 MDN 上的 Web Crypto API 文档,发现浏览器早就内置了一整套密码学工具箱——crypto.subtle,也就是 SubtleCrypto。它基于 Promise,底层走浏览器原生实现,性能比纯 JavaScript 的库强一大截,密钥还能做成不可导出的 CryptoKey 黑盒。而我之前引进来那个几百 KB 的加密库,绝大部分功能我压根没用上,反过来还得操心它自己有没有安全漏洞。
所以这篇东西我不打算写成 API 手册,那种文章满大街都是。我按"实际项目里怎么一步步落地"的顺序,把环境探测、SHA-256 哈希、AES-GCM 加解密、PBKDF2 派生、RSA-OAEP 与签名验签、CryptoKey 的导入导出和存储,串成一条线走完。中间我会把自己踩过的坑直接标出来,你照着做,基本能少走我当年走过的那些弯路。
一、先说清楚:前端加密到底在防谁
这一步比写代码重要得多,我见过太多人一上来就问"用哪个算法",结果连自己在防谁都没想明白。
我的认知误区是这样的:以前总觉得"前端代码全部公开,所以前端加密都是自欺欺人"。这句话对一半,错一半。对的地方在于——你绝对不能把长期密钥硬编码在前端源码里,那跟公开没区别,任何人按 F12 就能翻出来。错的地方在于——"代码公开"和"密钥是否由正确的一方持有"根本是两码事。前端完全可以用服务端下发的公钥加密,可以用用户本地生成的私钥签名,可以用只在当前页面内存里活着的临时会话密钥。这些场景下,明文和密钥都不需要经过服务器,加密是有真实意义的。
我现在的判断标准很简单:前端加密不是 HTTPS 的替代品,它防的是另外几类东西。第一,防止明文在离开浏览器之前就暴露在内存、日志和调试工具里;第二,防止本地缓存被翻出来直接读懂,比如用户勾了"记住我"之后落在 localStorage 里的内容;第三,配合签名做完整性校验,证明"这条数据确实是我发的,中途没被人改过"。至于传输链路的安全,老老实实交给 HTTPS,别指望前端那点加密能顶替它。
想清楚这一点,后面选算法就顺了:加密大量数据用对称的 AES-GCM,分发密钥或做签名用非对称的 RSA,做指纹和校验用 SHA-256 哈希,从用户密码生成密钥用 PBKDF2 派生。分工明确,别混着来。
二、步骤一:先探环境,别对着 undefined 发呆
我踩过的最冤枉的一个坑,是本地起了一个 http 服务调试,怎么调 crypto.subtle 都是 undefined,我一度以为是浏览器版本太老,还专门去升级了 Chrome。折腾半小时才想起来:SubtleCrypto 只在安全上下文里可用,也就是 HTTPS 或者 localhost。普通 http 页面(除了本机)一律不给用,这是浏览器故意设计的保护,不是 bug。
所以第一步永远是探测环境,把话说在前面,别让后面的报错莫名其妙。
javascript// 步骤一:先探环境,非安全上下文下 crypto.subtle 是 undefinedfunction checkCryptoEnv() { if (!window.isSecureContext) { console.warn('当前不是安全上下文,请用 https 或 localhost 打开页面'); return false; } if (!window.crypto || !window.crypto.subtle) { console.warn('浏览器不支持 SubtleCrypto,考虑降级方案或换浏览器'); return false; } return true;}// 顺手把最常用的 SHA-256 也写了:字符串 -> UTF-8 字节 -> 摘要 -> 十六进制async function sha256Hex(text) { const bytes = new TextEncoder().encode(text); // 字符串先转成字节,API 不收字符串 const buffer = await crypto.subtle.digest('SHA-256', bytes); // 返回的是 ArrayBuffer // ArrayBuffer 直接打印啥也看不见,套一层 Uint8Array 再逐字节转两位十六进制 return Array.from(new Uint8Array(buffer)) .map(b => b.toString(16).padStart(2, '0')) .join('');}// 环境没问题再算,避免把 undefined 传进去报一堆看不懂的错if (checkCryptoEnv()) { sha256Hex('前端哥').then(hex => console.log('摘要:', hex));}
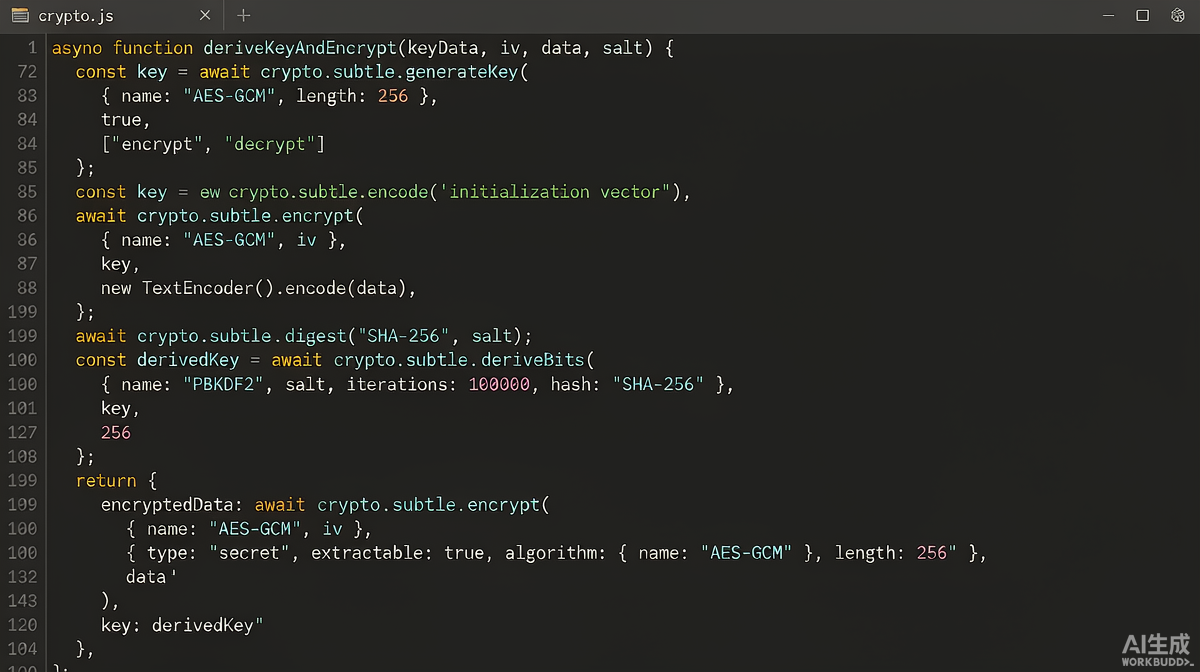
关于digest 这个方法,我再多啰嗦两句,因为它看着简单,用错的人却不少。第一,它是异步的,返回 Promise,你必须 await,不然拿到的是个 pending 对象,打印出来一脸懵。第二,它只收字节数据(ArrayBuffer/TypedArray/DataView),直接把字符串丢进去会抛TypeError,所以TextEncoder 这一步不能省。第三,摘要结果是固定 32 字节的 ArrayBuffer,浏览器没给你现成的十六进制方法,得自己转,上面那段padStart(2, '0') 就是为了补前导零,不然会遇到长度为 31 的"灵异事件"。
还有个观念要纠正:别拿 SHA-256 直接哈希密码就当成安全存储。哈希太快了,攻击者拿显卡一秒能试几亿次。密码场景要用后面讲的 PBKDF2 慢慢派生。另外 MD5 和 SHA-1 在 SubtleCrypto 里要么根本不支持,要么就是不推荐,别再抱着老习惯不放了。
三、步骤二:AES-GCM 一把梭,把对称加密跑通
哈希是单向的,不能还原;要能解密,得用加密。对称加密里我现在只用 AES-GCM,原因很实在:它是认证加密,加密的同时自带防篡改校验。你拿到密文想改一个字节试试?解密时直接抛错,不会给你一段"看起来像那么回事"的乱码。这一点比老式的 AES-CBC 省心太多了,CBC 还得自己另外配 HMAC,我当年就因为漏了这一步被人指出过可padding oracle 的风险,虽然那次没真出事,但脸上是有点挂不住的。
GCM 有三个东西要管好:密钥、IV、认证标签。密钥用 generateKey生成,别自己拿字符串凑;IV(初始化向量)每次加密都必须用crypto.getRandomValues 重新生成 12 字节,绝对不能复用,同一个密钥下两次用同一个 IV,GCM 的安全性会直接崩塌;至于认证标签,浏览器会自动拼在密文末尾,你不用手动算,这是新手最容易多此一举的地方。
javascript// 步骤二:AES-GCM 生成密钥 + 加密 + 解密,一条龙async function generateAesKey() { // 256 位密钥;extractable=true 表示可导出,生产环境按需改成 false return crypto.subtle.generateKey( { name: 'AES-GCM', length: 256 }, true, ['encrypt', 'decrypt'] // usages 声明用途,防止一把钥匙乱用 );}async function aesEncrypt(plainText, key) { const iv = crypto.getRandomValues(new Uint8Array(12)); // 每次都必须换新 IV,12 字节是 GCM 推荐值 const data = new TextEncoder().encode(plainText); const cipher = await crypto.subtle.encrypt({ name: 'AES-GCM', iv }, key, data); // GCM 的认证标签已经自动附加在密文尾部,不要自己分隔符拼接 return { iv, cipher: new Uint8Array(cipher) };}async function aesDecrypt({ iv, cipher }, key) { // 密文、IV 或标签任何一个被改动,这里都会 reject,绝不会返回"半对"的明文 const plain = await crypto.subtle.decrypt({ name: 'AES-GCM', iv }, key, cipher); return new TextDecoder().decode(plain);}
跑通之后,下一个现实问题是:IV 和密文得分开传,怎么存?我的第一版答案是 iv.join(',') + '|' + cipher.join(','),用竖线分隔。看起来挺美,结果踩了个大坑——密文是二进制数据,拿去跟文本字符串乱拼,遇到某些字节直接被编码搞坏,解密方拿到的 IV 已经不是原来那个了。正确做法是统一转成 Base64 再组合,或者干脆把 IV 前置拼到密文字节数组前面,整体转 Base64。
javascript// 把 IV 前置拼进密文,再整体转 base64,避免二进制混文本被截断function pack(iv, cipher) { const out = new Uint8Array(iv.length + cipher.length); out.set(iv, 0); // 前 12 字节放 IV out.set(cipher, iv.length); // 后面跟密文(含认证标签) return btoa(String.fromCharCode(...out));}function unpack(b64) { const raw = Uint8Array.from(atob(b64), c => c.charCodeAt(0)); return { iv: raw.slice(0, 12), cipher: raw.slice(12) }; // 切回来,前 12 字节是 IV}// 故意翻转一个 bit,验证 GCM 的完整性校验到底管不管用async function tryTamper(b64, key) { const packed = unpack(b64); packed.cipher[0] ^= 1; // 模拟中间人改了一个字节 try { await aesDecrypt(packed, key); return '居然解开了,赶紧回头查代码'; } catch (e) { return `被拦下了:${e.name}。这种失败必须当真,不能吞掉异常`; }}
我强烈建议你把上面那个篡改测试真的跑一遍。当你亲眼看到改一个 bit 就解不开,才会真正建立起对认证加密的信任,而不是停留在"书上说安全"的层面。顺便说一句,解密失败一定要用 try/catch接住,并把结果当成"这份数据不可信"来处理。有的同学习惯性地catch { return null }然后继续往下走,这等于把浏览器好不容易给你的完整性校验给废掉了。
四、步骤三:密码不是密钥,用 PBKDF2 慢慢派生
现实业务里经常碰到这样的需求:密钥不是程序生成的,而是用户输的密码。这时候千万别把密码TextEncoder 一下就当 AES 密钥用。原因有两个:一是长度不对,AES 要 128/192/256 位,用户密码多长都有可能;二是密码的熵太低,"123456"这种东西当密钥跟没有没区别。
正确做法是用 PBKDF2(基于密码的密钥派生函数)把密码"拉伸"成合格的密钥:加一个随机盐,再跑几十万次迭代,让暴力破解的成本高到不划算。
javascript// 步骤三:用户密码 -> PBKDF2 加盐派生 -> 真正能用的 AES 密钥async function keyFromPassword(password, salt) { // 先把密码导入成"基础密钥",注意它的用途只有 deriveKey,不能拿去直接加密 const base = await crypto.subtle.importKey( 'raw', new TextEncoder().encode(password), 'PBKDF2', false, ['deriveKey'] ); // 高迭代次数 + 随机盐,是拖慢离线爆破的关键 return crypto.subtle.deriveKey( { name: 'PBKDF2', salt, iterations: 310000, hash: 'SHA-256' }, base, { name: 'AES-GCM', length: 256 }, false, // 派生出的密钥不导出,只留在当前内存里用 ['encrypt', 'decrypt'] );}// 盐必须随机生成,并且和密文一起存——它不是秘密,但丢了就解不开const salt = crypto.getRandomValues(new Uint8Array(16));const key = await keyFromPassword('用户输的密码', salt);
这里有个我本人交过学费的细节:盐一定要和密文一起存。我有个同事图省事,盐每次现生成、生成完就扔,结果用户下次登录死活解不开之前存的数据,排查了两天才发现是盐没存。记住一句话:盐和 IV 都不需要保密,但它们必须和密文一起活着。另外迭代次数别设得太低,早些年常见的 1000 次现在完全不够看,几十万到上百万才是比较稳妥的量级;当然也别无脑往大了写,得考虑用户手机上的体验,别让人输个密码卡三秒钟。
五、步骤四:RSA-OAEP 与签名验签,解决"钥匙怎么送"
对称加密快,但有个天生的难题:密钥怎么安全地送到对方手里?你总不能把 AES 密钥明文发过去。这就是非对称加密登场的地方——用公钥加密的东西只有私钥能解,所以公钥可以随便发。
Web Crypto 里非对称加密用 RSA-OAEP。它有个数量的硬限制我必须提醒你:2048 位的 RSA-OAEP 配合 SHA-256,一次最多只能加密一百多字节的内容,超了直接抛 OperationError。所以正确的用法是混合加密——正文用 AES-GCM 加密,AES 密钥再用 RSA-OAEP 包起来传过去。我在项目里见过有人想直接拿 RSA 加密整个 JSON,结果数据一长就炸,还以为是浏览器坏了。
javascript// 步骤四:RSA-OAEP 密钥对 + 混合加密(AES 加密正文,RSA 加密 AES 密钥)async function generateRsaPair() { return crypto.subtle.generateKey( { name: 'RSA-OAEP', modulusLength: 2048, // 至少 2048,条件允许上 4096 publicExponent: new Uint8Array([1, 0, 1]), // 65537,别自己乱改 hash: 'SHA-256' }, true, ['encrypt', 'decrypt'] );}async function hybridEncrypt(text, publicKey) { const aesKey = await generateAesKey(); // 正文用对称加密,快 const { iv, cipher } = await aesEncrypt(text, aesKey); const rawAesKey = await crypto.subtle.exportKey('raw', aesKey); // 导出 AES 密钥明文 // 只用公钥把那把小小的 AES 密钥包起来,不受 RSA 长度限制影响 const wrapped = await crypto.subtle.encrypt({ name: 'RSA-OAEP' }, publicKey, rawAesKey); return { iv, cipher, wrapped }; // 接收方用私钥解 wrapped 拿到 AES 密钥,再解正文}
光加密还不够,很多时候我们要的是"证明身份"——这条消息是不是某个私钥持有者发的,中途有没有被改。这就是签名和验签,用sign和verify。Web Crypto 里既能用 RSA-PSS / ECDSA 做非对称签名,也能用 HMAC 做对称签名。日常业务里 HMAC 用得更多,因为简单、快,双方共享一个密钥就行。
javascript// 导出公钥(spki 格式)交给后端;私钥能不导出就不导出const spki = await crypto.subtle.exportKey('spki', keyPair.publicKey);// 后端给的是 base64 公钥?先转成字节数组,再 importKey 成 CryptoKeyfunction base64ToBytes(b64) { return Uint8Array.from(atob(b64), c => c.charCodeAt(0));}async function importPublicKey(b64) { return crypto.subtle.importKey( 'spki', base64ToBytes(b64), { name: 'RSA-OAEP', hash: 'SHA-256' }, false, ['encrypt'] );}// HMAC:同一把钥匙签名 + 验签,证明消息来源可信且未被篡改async function makeHmacKey() { return crypto.subtle.generateKey( { name: 'HMAC', hash: 'SHA-256' }, true, ['sign', 'verify'] );}const msg = new TextEncoder().encode('这条消息是我发的');const sig = await crypto.subtle.sign('HMAC', hmacKey, msg);const ok = await crypto.subtle.verify('HMAC', hmacKey, sig, msg); // true 才说明没被改
关于importKey和exportKey,我想强调一个格式问题,这也是新手掉坑重灾区。导入导出要指定格式:raw 是原始字节,AES 常用;spki是公钥的通用格式;pkcs8是私钥的通用格式;jwk 是 JSON Web Key,前后端传 JSON 时最省事。别指望浏览器像 Node 的 crypto 那样自动识别格式,这里每一步都得你自己写明。还有个安全点:extractable设成false的密钥,是导不出来的,浏览器从根上断掉泄露的可能。私钥如果只是当前页面用用,就该设成不可导出。
六、步骤五:CryptoKey 不是字符串,别指望把它打印出来
前面反复提到CryptoKey,这里专门讲清楚,因为它是理解整套 API 的钥匙(双关)。
SubtleCrypto 里几乎所有涉及密钥的方法,返回的都不是字符串,也不是普通对象,而是一个叫 CryptoKey的东西。它是不透明的黑盒——你console.log 它,看不到密钥本身的字节。这是好事,意味着密钥材料不会轻易暴露给页面里的 JavaScript 变量。但这也意味着,你不能像以前用 CryptoJS 那样随手 key.toString(),也不能把它直接塞进 JSON 传走。
要用就得导出:可导出的密钥用exportKey('jwk', key) 转成 JSON,或者用 spki/pkcs8 转成二进制再编码。这里就引出密钥存储的策略问题。我的建议是分情况:临时会话密钥就让它活在内存里,页面关掉就没了,最安全;需要跨会话复用的密钥,比如"记住我"用的那把,可以导出成 JWK 存进 IndexedDB,但这把密钥本身最好再用用户密码派生出来的密钥加密一层,别裸奔;至于私钥,能不持久化就不持久化,非要存就必须设置不可导出并配合用户授权。
我特别想吐槽一下把私钥塞 localStorage 的做法——我见过不止一次。localStorage 是明文的,页面上任何一段脚本,包括你引进来的第三方统计 SDK,都能读出来。把私钥放那儿,等于把保险柜密码写在便利贴上贴在保险柜门上。真要跨会话存密钥,IndexedDB 配合不可导出的 CryptoKey才是正路。
顺带说个相关的场景:如果你的项目是浏览器直接连硬件设备,比如在浏览器里跟蓝牙外设通信,端侧加密的价值就更明显了——数据在浏览器里加完密再发到设备,密钥压根不上服务器。我写过一篇Web Bluetooth API 实战:在浏览器里直连蓝牙设备(requestDevice 与 GATT 服务读写),讲的就是怎么在浏览器里拿到设备、读写 GATT 服务,把两边的思路结合起来,能做出很干净的端到端方案。
七、步骤六:把加密包成一个好用的存储层
单独会调 API 不算本事,能把它封装得让业务同学无感才是。我最后落地的一版,是把 AES 加解密和前面的打包逻辑包成一个 secureStorage,业务代码只管setItem和getItem,完全不用关心 IV 在哪里、密文怎么拼。
javascript// 把加密细节封装起来,业务代码只管 setItem / getItemconst secureStorage = { async setItem(key, value, secretKey) { const { iv, cipher } = await aesEncrypt(value, secretKey); // 加密 localStorage.setItem(key, pack(iv, cipher)); // 存 base64,不裸存二进制 }, async getItem(key, secretKey) { const b64 = localStorage.getItem(key); if (!b64) return null; // 篡改或密钥不对会抛错,调用方一定要 catch,别当成正常数据用 return aesDecrypt(unpack(b64), secretKey); }};// 用法:先生成(或从密码派生)一把密钥,再像操作普通 localStorage 一样用(async () => { const key = await generateAesKey(); await secureStorage.setItem('user_profile', JSON.stringify({ name: '前端哥' }), key); const data = await secureStorage.getItem('user_profile', key); console.log('读出来:', data);})();
这一层封装看着简单,但它把最常见的几个坑一次性堵住了:IV 自动生成、密文自动打包、完整性自动校验。业务同学再怎么瞎写,也很难把 IV 复用或者忘了拼 IV 这种低级错误带进来。这也是我个人很认同的工程原则——安全相关的逻辑要收口,别散落在业务的各个角落里,否则总有一处会漏。
不同的人对这一部分的态度差别挺大。这些年我越来越倾向于"先看平台给了什么,再决定要不要引第三方库"。不管是这里讲的 SubtleCrypto,还是像 CSS 滚动驱动动画实战:用 animation-timeline 让动画跟随滚动进度(scroll() 与 view())里那种不引动画库、靠浏览器原生能力就让动画跟着滚动走的做法,思路其实是一致的:现代浏览器原生能力已经很强了,动手之前先查一查,能省掉一大堆依赖和打包体积。
八、步骤七:性能与场景,别把主线程堵死
加密是计算密集型操作,尤其 RSA 生成 2048 位密钥、PBKDF2 跑几十万次迭代,都是要花时间的。如果在主线程里直接干,用户会明显感觉到页面卡顿,输入都跟着变迟钝。我最初没注意这点,被测试同学拿着"点击登录要卡一下"的问题找上门,才知道要挪到 Web Worker 里去算。好消息是 SubtleCrypto 的方法本来就是异步的,大部分实现底层会在独立线程跑,但密钥生成和派生这类重活,还是建议放进 Worker,把 UI 线程让出来。
另一个场景是大文件加密。一次性把几百 MB 的文件读进内存再加密,内存直接爆掉。正确做法是分块读取、分块加密,把每块的 IV 和密文按顺序记下来。做音视频处理的时候这个需求特别常见,比如你要对编码后的视频帧做完整性校验,就可以结合浏览器的原生编解码能力来做。写过 WebCodecs API 实战:用浏览器原生 VideoEncoder/VideoDecoder 做音视频编解码(帧处理与封装) 那篇的朋友应该熟悉帧处理那套流程,把 Web Crypto 的 digest或者sign挂在每一帧上,就是一套很自然的校验方案。
九、注意事项:这些坑我替你踩过了
走到这里,把关键的注意点集中列一遍,都是血泪换来的:
第一,前端加密永远不能当唯一防线。前端代码是可以被篡改的,攻击者打开调试工具就能绕过你的加密逻辑,甚至直接改掉你的判断分支。所以后端永远要自己做校验和加密,前端加密只是纵深防御里的一层,不是全部。
第二,必须配合 HTTPS。 链路不加密,你在前端折腾半天,数据在传输途中被人抓包看个精光,等于白忙。另外该做的 CSRF 防护、时间戳加随机数防重放,一样都不能少。
第三,绝不硬编码密钥。源码里的字符串对任何人都是公开的。要用密钥派生,或者从服务端安全下发,再或者干脆让它在内存里临时生成、用完即弃。
第四,IV 绝不复用,盐要妥善保存。 这两句话我说第三遍了,因为它真的最重要。同一个密钥配同一个 IV 用两次,GCM 就废了;盐丢了,用户就再也解不开自己以前的数据。
第五,正确对待异常。解密失败、verify 返回 false,都意味着"数据有问题",必须当作错误处理。别 catch完就return null悄悄往下走,那是在自欺欺人。
第六,别忘 await,别传字符串,别在非安全上下文调试。这三个是纯粹的"低级但高发",我全中过,希望你不用中。
第七,选算法别赶时髦,也别 path 依赖老习惯。 我见过有人新项目上来就选 AES-CBC,理由是"网上教程都这么写",结果既没有认证、IV 还写死,等于给攻击者留了后门;也见过有人无论什么场景都上 RSA,明明只是加密本地缓存,非要生成一对密钥来回倒腾,性能白白浪费。我的经验是:本地缓存和大量数据加密,直接用 AES-GCM,又快又带校验;要把密钥交给别人,或者需要做签名证明身份,才轮到 RSA-OAEP 和 HMAC 出场;只是想要个内容指纹、比对文件有没有变,SHA-256 就够了。别为了显得高级而堆算法,能用简单方案解决的,就别把它复杂化——安全领域里,复杂本身就是风险。
说实话,写下这些注意点的时候,我心里是有点惭愧的,因为每一条背后都有我自己或者同事真实翻车的影子。如果这篇能让某个人少熬一次通宵、少被安全评审问得哑口无言,那我当年那些冤枉路就算没白走。
小结
回过头看,SubtleCrypto 并不难,难的是建立正确的安全观念。它只是把密码学的积木交到你手上:SHA-256 做摘要和指纹,AES-GCM 做快速的认证加密,PBKDF2 把弱密码拉伸成强密钥,RSA-OAEP 解决密钥分发,HMAC 和签名解决来源与完整性,CryptoKey 加导入导出负责密钥的全生命周期。剩下的,就是你怎么把这些积木搭对。
我踩过的那些坑——硬编码密钥、复用 IV、盐不保存、把密文和 IV 乱拼、私钥塞 localStorage——本质上都不是 API 用错了,而是对"密钥到底该由谁持有、该活在哪里"这件事没想清楚。把这个问题想明白,代码自然就对了。希望这篇能帮你绕过我当年绕过的那一大圈弯路。
想再往深里看的,可以翻翻caniuse 上 Web Crypto API 的兼容情况和MDN 的 SubtleCrypto 接口说明,把每个算法的边界条件过一遍,写生产代码时会踏实很多。
标签:javascript, 前端, 开发语言描述:以第一人称踩坑视角讲透浏览器原生 Web Crypto API,覆盖 SHA-256 哈希、AES-GCM 加解密、PBKDF2 密钥派生、RSA-OAEP 混合加密与 HMAC 签名验签,以及 CryptoKey 导入导出、密钥存储与常见安全陷阱,附可运行中文注释代码。



发表评论发布评论后审核成功,即可显示在列表中...